IT-Sicherheitsanalyse für Unternehmen und Verwaltungen in Ostfriesland

Wo Sie stehen, was zuerst zu tun ist.

Wir prüfen Ihre Schutzlage und geben Ihnen eine Liste der Maßnahmen, sortiert nach Dringlichkeit. Verständlich geschrieben, mit den Kosten jeder Maßnahme.

Skizze einer Firewall: Anfragen aus dem Internet werden nach festgelegten Regeln geprüft, unerwünschte abgewiesen, normale ins Firmennetz durchgelassen.

IT-Sicherheit

Wir fangen mit dem Dringendsten an.

Die Firewall prüft nach festen Regeln, was aus dem Internet auf Ihr Netz zielt. Unerwünschte Anfragen weist sie ab, normale lässt sie durch.

Dauer
nach Gespräch
Preis
nach Angebot
Ergebnis
Bericht und Maßnahmenplan
Ort
Bei Ihnen und aus der Ferne

Updates bleiben liegen.

Wer längst gegangen ist, hat noch ein Konto.

Für den Ernstfall gibt es keinen Plan.

Wir prüfen Ihre Schutzlage und fangen mit dem Dringendsten an.

Sie bekommen eine Liste der Maßnahmen, sortiert nach Dringlichkeit, mit den Kosten jeder Maßnahme.

In zwei Minuten

IT-Sicherheit, kurz erklärt.

Zwei Minuten Überblick, bevor Sie in die Details gehen.

Video: SYNAXONMit „Abspielen“ willigen Sie ein, dass das Video von Vimeo geladen wird. Dabei gehen Ihre IP-Adresse und technische Daten an Vimeo und dessen Dienstleister (u. a. Cloudflare), auch in die USA, und es werden Cookies gesetzt. Widerruf durch Neuladen der Seite, mehr in der Datenschutzerklärung.

Die Ausgangslage

Alte Konten, offene Updates.

Die meisten Lücken entstehen im Alltag: liegengebliebene Updates, alte Konten, ungeprüfte Sicherungen. Dort schauen wir zuerst hin.

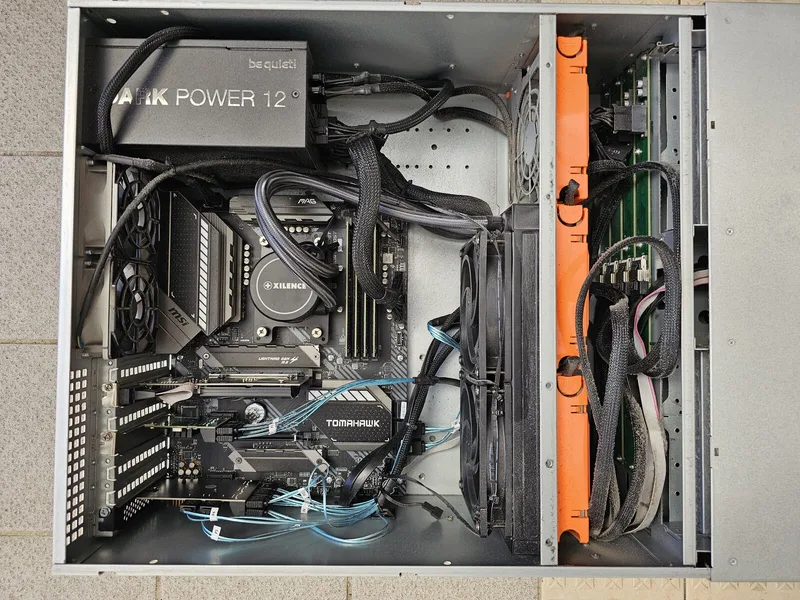
Geöffneter Server mit sauber verlegten Kabeln
Ein Server aus unserer Werkstatt, vor der Übergabe.
  • Updates bleiben liegenEin vergessener Rechner im Lager reicht als Einfallstor.
  • Sicherungen, die niemand prüftEs wird gesichert, aber die Wiederherstellung hat niemand ausprobiert.
  • Zugänge von früherWer vor zwei Jahren gegangen ist, hat noch ein Konto.
  • Kein Plan für den ErnstfallWer wird angerufen, was wird abgeschaltet, wer informiert Kunden?

Sicherheits-Check in 60 Sekunden

Zehn Fragen, Auswertung im Browser.

Zehn Fragen zum Ankreuzen. Danach sehen Sie, wo Ihr Betrieb heute steht.

Keine Anmeldung, keine Speicherung. Die Auswertung entsteht in Ihrem Browser und verschwindet mit dem Schließen der Seite. Sie ist eine unverbindliche Selbsteinschätzung auf Ihren eigenen Angaben, keine Rechtsberatung und kein Gutachten.

0 von 10 beantwortet
01Werden Updates auf allen Geräten automatisch eingespielt, auch im Lager und an der Kasse?
02Braucht jedes Konto, das von außen erreichbar ist, eine zweite Anmeldung (MFA)?
03Läuft noch ein Gerät mit Windows 10 oder älter?
04Ist das Gäste-WLAN vom Firmennetz getrennt?
05Wurde die Datensicherung in den letzten drei Monaten testweise zurückgespielt?
06Liegt eine Sicherung außer Haus oder so, dass sie aus dem Netz nicht gelöscht werden kann?
07Gibt es einen Notfallplan mit Telefonliste, den jeder im Betrieb findet?
08Werden Konten ausgeschiedener Mitarbeiter noch am selben Tag gesperrt?
09Arbeiten alle im Alltag ohne Admin-Rechte?
10Gab es in den letzten zwölf Monaten eine Schulung mit Übungs-Phishing?
Risiko-EinschätzungOffenBeantworten Sie die zehn Fragen.
Techniknoch offen
Datensicherung und Notfallnoch offen
Organisationnoch offen
Erste Maßnahmen (Zwischenstand)
  1. Erscheint, sobald eine Antwort eine Lücke zeigt
Unsere Empfehlung Erst einmal die Fragen beantworten. Danach steht hier, welches Service-Level und welche Analyse zu Ihrem Betrieb passen. Zu den Preisen
Ohne E-Mail wird nichts gesendet. Mit E-Mail legen wir eine Anfrage an und schicken Ihnen das PDF. Datenschutz

So läuft ein Angriff

Fünf Schritte, fünf Gegenmittel.

Fünf Schritte, die fast jeder Vorfall nimmt. An jedem davon kann man ansetzen.

Skizze der fünf Schritte eines Angriffs: Mail, Passwort, Umsehen, Verschlüsselung und Forderung. An jedem Schritt gibt es ein Gegenmittel.
  • Schritt 1Eine Mail kommt anGetarnt als Rechnung, Bewerbung oder Paketnachricht. Ein Klick genügt.GegenmittelWir filtern Mails und schulen mit Übungsmails. Wer eine Übungsmail erkannt hat, ist bei echten Mails vorsichtiger.
  • Schritt 2Das Passwort reichtOhne zweite Anmeldung meldet sich der Angreifer an wie ein Kollege. Von außen, per VPN oder Microsoft 365.GegenmittelJedes Konto, das von außen erreichbar ist, bekommt einen zweiten Faktor. Das dauert pro Nutzer meist nur wenige Minuten.
  • Schritt 3Er sieht sich umVon einem Arbeitsplatz aus auf den Server, auf die Kasse, auf die Steuerung in der Halle. Oft über Wochen unbemerkt.GegenmittelWir trennen Netze, vergeben Admin-Rechte nur bei Bedarf und löschen alte Konten. So kommt ein Angreifer vom ersten Rechner aus nicht weit.
  • Schritt 4Alles wird verschlüsseltOft nachts vor dem Wochenende: Server, Freigaben und die Sicherung, wenn sie aus dem Netz erreichbar war.GegenmittelUpdates laufen automatisch, die Geräte sind geschützt, und eine Kopie der Sicherung liegt verschlüsselt außer Haus, getrennt vom Firmennetz.
  • Schritt 5Die ForderungDer Betrieb steht, Kunden rufen an. Ohne Notfallplan muss jetzt alles aus dem Stand entschieden werden.GegenmittelEine getestete Wiederherstellung (auf Anforderung) und ein Notfallplan mit Telefonliste. Damit fahren Sie den Betrieb geordnet wieder an.

Die Fragen im Selbst-Check oben prüfen genau diese fünf Stellen. Die Kette zeigt den Weg des Angreifers, jedes Glied ist eine Stelle, an der wir ansetzen.

Was im Betrieb ankommt

Angriffe kommen heute mit Ihrem Projektnamen.

Vier Lagen aus dem Alltag. Zu jeder: woran Sie sie erkennen, was Sie tun und was wir einrichten.

  • 01 Gezieltes Phishing

    Hallo Frau Janssen, anbei die neue Bankverbindung für die Schlussrechnung Hafenhalle. Bitte noch heute anweisen.

    Die Frage ist nicht „Sieht das echt aus?“. Sondern: „Stimmt der Freigabeweg?“

    Massen-Phishing erkennen Sie an Fehlern. Gezielte Mails nicht. Angreifer lesen Projekte, Ansprechpartner und Termine aus LinkedIn und schreiben damit eine Mail, die passt.

    So nicht
    Prüfen, ob die Mail echt aussieht, und dann zahlen.
    So geht es
    Neue Bankverbindung? Rückruf über die Nummer, die Sie schon haben. Nie über die aus der Mail.

    Das richten wir ein Wir schreiben mit Ihnen auf, wer Zahlungen und Kontoänderungen freigibt. Ihr Team übt mit Test-Mails aus der Phishing-Simulation.
  • 02 MFA-Müdigkeit

    Die Authenticator-App fragt zum fünften Mal. Ich drück jetzt einfach auf Genehmigen.

    Wer oft genug fragt, bekommt irgendwann ein Ja.

    Mit einem gestohlenen Passwort schicken Angreifer Anfrage um Anfrage. Irgendwann tippt jemand genervt auf „Genehmigen“. Eine Anfrage, die Sie nicht selbst ausgelöst haben, heißt: Ihr Passwort ist bekannt.

    So nicht
    Eine Anmeldung bestätigen, die Sie nicht selbst gestartet haben.
    So geht es
    Nummernabgleich: Sie tippen die Zahl vom Bildschirm in die App. Wer sich nicht selbst anmeldet, kennt die Zahl nicht.

    Das richten wir ein Jedes Konto, das von außen erreichbar ist, bekommt MFA. In Microsoft 365 prüfen wir, dass der Nummernabgleich an ist, und richten bedingten Zugriff ein.

  • 03 Mac im Büro

    Wir arbeiten mit Macs. Uns betrifft das nicht.

    Ein Mac ist kein Schutzschild. Er ist ein Rechner im Netz.

    macOS bringt eine Bildschirmfreigabe mit. Ist sie an, ist sie ein Fernzugang zum Rechner. Mit schwachem Passwort oder alten Updates reicht das einem Angreifer im Netz.

    So nicht
    Die Bildschirmfreigabe anlassen, weil sie einmal jemand gebraucht hat.
    So geht es
    Freigabe nur bei Bedarf einschalten, macOS-Updates zeitnah einspielen, im Alltag ohne Admin-Rechte arbeiten.

    Das richten wir ein Arbeiten Sie mit Macs, sagen Sie es uns. Wir prüfen Freigaben, Updates und Konten auch dort.

  • 04 Meldeweg ohne Ärger

    Ich glaub, ich hab da auf was geklickt.

    Wer Ärger fürchtet, meldet zu spät. Oder gar nicht.

    Die ersten Minuten nach einem falschen Klick entscheiden, wie groß der Schaden wird. Das klappt nur, wenn sich niemand für die Meldung schämen muss.

    So nicht
    Den Klick verschweigen und hoffen, dass nichts passiert.
    So geht es
    Sofort melden, auch bei bloßem Verdacht. Wer meldet, macht alles richtig.

    Das richten wir ein Wir schreiben den Meldeweg mit Ihnen auf: wen man anruft und was als Erstes passiert. Sie erreichen uns unter 04941 9867750, Mo bis Fr, 8 bis 17 Uhr.

Das Ergebnis

Jede Maßnahme mit Kosten.

Ein Bericht, der auch ohne Technikwissen verständlich ist.

Jede Maßnahme mit Dringlichkeit, Aufwand und Kosten. Sie entscheiden, was umgesetzt wird und von wem. Der Bericht gehört Ihnen.

Neuland IT · SicherheitsanalyseMusterbetrieb, Leer · Seite 4 von 12

Maßnahmenplan

MaßnahmeWannAufwand
Wiederherstellung der Datensicherung testenSofort2 Std.
Drei verwaiste Benutzerkonten sperrenSofort30 Min.
Updates für Lagerrechner automatisierenDieses Quartal1 Std.
Gäste-WLAN vom Firmennetz trennenDieses Quartal2 Std.
Notfallplan mit Telefonliste erstellenBei Gelegenheit3 Std.

Beispielhafter Auszug. Inhalte sind erfunden und dienen nur der Darstellung.

Bin ich von NIS2 betroffen?

Von NIS2 betroffen? Einordnung in drei Schritten.

Ob Sie betroffen sind, prüfen wir im Gespräch.

Das deutsche Umsetzungsgesetz (NIS2UmsuCG) verpflichtet Betriebe aus bestimmten Sektoren ab einer bestimmten Größe zu Risikomanagement, Meldung von Vorfällen und Nachweisen. Viele Betriebe in Ostfriesland sind nicht direkt betroffen, aber als Lieferant eines betroffenen Unternehmens.

Keine Rechtsberatung. Stand Oktober 2026, NIS2UmsuCG. Unser Gespräch ersetzt nicht die Prüfung durch das BSI oder Ihre Rechtsberatung.

  1. Bereich
  2. Rolle
  3. Maßnahmen
  4. Ergebnis

Schritt 1 von 4: Bereich

1 · In welchem Bereich sind Sie oder Ihre wichtigsten Kunden tätig?

Die Bereiche folgen sinngemäß den Anhängen des Umsetzungsgesetzes. Maßgeblich ist der Gesetzestext, nicht diese Auswahl.

Bitte wählen Sie einen Bereich, um fortzufahren.

Meldefristen nach NIS2

24StundenFrist für die frühe Erstmeldung eines erheblichen Vorfalls nach NIS2 (Richtlinie Art. 23).

Frühe Erstmeldung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussbericht binnen eines Monats (Richtlinie Art. 23); welche Pflichten für Ihren Betrieb gelten, prüft Ihre Rechtsberatung. Stand Oktober 2026, NIS2UmsuCG.

Nachweise

Sechs Nachweise für Versicherung und Prüfer.

Versicherung, Datenschutzbeauftragte, Wirtschaftsprüfer oder große Kunden fragen nach Belegen. Wir legen sie so ab, dass Sie sie vorzeigen können.

Was wir dokumentierenVersicherungDatenschutzNIS2Kunden und Prüfer
Patch-Stand je Gerät
Im Systembericht (ab Silber), aus der Geräteverwaltung
JaJaJaOft gefragt
Sicherungsprotokoll
Bei Test-Rückspielung auch das Rückspielprotokoll, mit Datum und Dauer
JaJaJaJa
Konten- und Rechteübersicht
Wer darf was, wer ist wann ausgeschieden
TeilweiseJaJaBei Prüfung
Schulungsnachweis
Teilnehmerliste und Ergebnis der Übungsmails
JaJaJaSelten
Notfallplan
Stand, Telefonliste, letzte Übung
JaTeilweiseJaBei Großkunden
Vorfallsmeldung
Vorlage und Meldeweg binnen 24 Stunden
Im SchadenfallJa, 72 StundenJa, 24 StundenVertraglich

Welche Belege Ihre Versicherung tatsächlich verlangt, steht in den Bedingungen der Police. Wir lesen sie mit Ihnen durch.

Vorgehen

Erst der Bericht, dann Ihre Wahl.

Skizze des Vorgehens in vier Schritten: Vorgespräch, Bestandsaufnahme, Bericht und Umsetzung nach Wahl.
  • 01VorgesprächWas ist Ihnen wichtig, welche Pflichten gelten für Ihren Betrieb?
  • 02Be­stands­auf­nah­meWir prüfen Geräte, Konten, Netz, Datensicherung und Zugänge von außen.
  • 03BerichtWir ordnen die Maßnahmen nach Dringlichkeit und besprechen sie in Ruhe mit Ihnen.
  • 04Umsetzung nach WahlWir setzen um, was Sie freigeben, mit Nachweis zu jeder Maßnahme.

Preise

Drei Umfänge: Kompakt, Standard, Erweitert.

  • 01Kompaktnach AngebotBis zehn Arbeitsplätze. Praxen, Kanzleien, kleine Betriebe.
  • 02Standardnach AngebotBis fünfzig Arbeitsplätze, mehrere Räume oder Standorte, eigener Server.
  • 03Erweitertnach UmfangFür Verwaltungen und NIS2-Betriebe, mit Dokumentation für Prüfung und Datenschutz.

Einmalig, zuzüglich Mehrwertsteuer. Bei Verwaltungen nach Umfang der Prüfung.

Fragen

Fragen zu Pentest und Versicherung.

Stört die Prüfung den laufenden Betrieb?

In der Regel nicht. Die Bestandsaufnahme läuft im Hintergrund, Termine vor Ort stimmen wir mit Ihnen ab.

Was unterscheidet das vom Penetrationstest?

Die Analyse betrachtet Ihre gesamte Umgebung von innen. Der Penetrationstest prüft gezielt von außen, was ein Angreifer aus dem Internet erreicht.

Müssen wir danach alles bei Ihnen umsetzen lassen?

Nein. Der Bericht gehört Ihnen, und Sie entscheiden, wer die Maßnahmen umsetzt.

Unsere Cyber-Versicherung verlangt Nachweise. Reicht die Analyse?

Meist fragt die Versicherung nach einer zweiten Anmeldung, geprüfter Sicherung, aktuellen Updates und einem Notfallplan. Der Bericht belegt den Stand, die Umsetzung belegt die Maßnahmen. Wir gehen den Fragebogen der Versicherung mit Ihnen durch.

Wir sind wahrscheinlich von NIS2 betroffen. Was jetzt?

Erst die Einordnung bestätigen lassen, dann Registrierung beim BSI, dann Risikomanagement und Meldewege einrichten. Die erweiterte Analyse liefert dafür die Bestandsaufnahme und die Dokumentation. Die Geschäftsführung bleibt verantwortlich, wir liefern die Grundlage.

Was passiert mit meinen Antworten aus dem Selbst-Check?

Nichts. Die Auswertung rechnet Ihr Browser, es wird kein Wert an uns übertragen. Nur wenn Sie das PDF anfordern, erhalten wir Ihre E-Mail-Adresse und die Antworten als Anfrage; das Team schickt Ihnen die Auswertung als PDF. Wie lange wir das aufbewahren, steht in der Datenschutzerklärung.

Datenschutz und Absicherung

Was Sie vor der Unterschrift prüfen können.

  • Auftragsverarbeitung

    Den Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO stellen wir standardmäßig bereit. Die TOM-Anlage erhalten Sie auf Anfrage per Ticket, werktags innerhalb von 24 Stunden.

  • Datenspeicherung

    Serverinfrastruktur in ISO/IEC-27001-zertifizierten Rechenzentren in Deutschland (Nürnberg und Falkenstein), Cloud-Backups verschlüsselt an deutschen Standorten.

  • Absicherung

    Nachweisbar abgesichert durch Betriebshaftpflicht (10 Mio. € je Schadenfall) und Vermögensschadenhaftpflicht (500.000 € je Schadenfall).

  • Vertragsgrundlage

    Es gelten unsere transparenten AGB und Leistungsbeschreibungen.

Kostenloses Erstgespräch

Wo hakt es in Ihrer IT?

Erzählen Sie uns, was im Alltag stört. Im kostenlosen Erstgespräch schauen wir gemeinsam darauf, bei Ihnen vor Ort oder per Video.

Kostenlos und unverbindlich. Erreichbar Mo bis Fr, 8 bis 17 Uhr.

KBHNLieber zurückgerufen werden? Rückruf anfordern

Auricher Straße 162, 26624 Südbrookmerland

SupportErstgesprächErstgespräch